
Destacados
Ciberataque a supermercados podría continuar en Francia, alertan autoridades; cientos de tiendas resultaron afectadas
…

París. La autoridad de ciberseguridad de Francia advirtió que un ciberataque dirigido contra supermercados podría no haber terminado, mientras las tiendas reponían existencias el miércoles después de que el ataque disparara las temperaturas de los refrigeradores, lo que generó preocupación por la seguridad de las cadenas de suministro de alimentos vitales.
La agencia indicó el martes por la noche que los ataques “probablemente aún estaban en marcha”. Instó a las tiendas a volver a conectar los refrigeradores a internet únicamente mediante una conexión VPN segura o una red protegida, instalar actualizaciones de firmware y cambiar contraseñas.
En las primeras horas del lunes, los atacantes tomaron el control a distancia de los sistemas de refrigeración de cientos de supermercados y tiendas independientes en toda Francia. Las temperaturas alcanzaron los 50 grados Celsius (122 grados Fahrenheit) durante unas seis horas, lo que obligó a las tiendas a desechar productos frescos y congelados. La cadena de supermercados Intermarché informó de pérdidas de “decenas de millones de euros” en un solo día.
En Holanda, una importante cadena de supermercados reiniciaba sistemas que había apagado como medida de precaución en medio de lo que la empresa matriz, Ahold Delhaize, calificó como un “incidente de ciberseguridad”. Dicho incidente detuvo las entregas a domicilio e interrumpió algunos suministros a su extensa red de tiendas en todo el país.
Las autoridades de ambos países investigaban los incidentes cibernéticos, que expusieron vulnerabilidades en algunos sistemas antiguos de gestión de refrigeración y en las cadenas de suministro de alimentos, altamente eficientes, de los países.
El Centro Nacional de Ciberseguridad de Holanda señaló que varios incidentes cibernéticos habían afectado al sector alimentario de Europa, pero que no veía “motivos en este momento para creer que estos incidentes estén vinculados”.
[Publicidad]
Europol, la agencia policial de la Unión Europea, confirmó a The Associated Press que estaba en contacto con las autoridades de los países afectados, pero declinó dar detalles, diciendo que la investigación está en curso.
No se ha identificado públicamente a ningún responsable y no se han divulgado reivindicaciones de autoría.
François Deruty, exdirector de operaciones de la Agencia Francesa de Ciberseguridad, afirmó que los responsables podrían ir desde actores sofisticados respaldados por Estados hasta un estudiante francés descontento. Las protestas de estudiantes de secundaria, indignados por el deterioro y la falta de personal en las escuelas, han sacudido a Francia desde mediados de septiembre.
[Publicidad]
“Todavía no puedo determinar si lo dirige alguien o si se trata de un individuo que intenta aprovechar el caos imperante para presumir de sus habilidades o enviar un mensaje”, señaló Deruty, que ahora es director de inteligencia en la empresa de ciberseguridad Sekoia.
“Me llama un poco la atención el momento y el hecho de que los políticos ya tienen suficientes problemas que gestionar en Francia ahora mismo”, añadió. “Esto suma otro más: uno que no todo el mundo necesariamente entenderá en lo técnico, pero que resuena en la vida cotidiana de todos los ciudadanos”.
Una alarma de madrugada salvó los productos frescos de un supermercado de París
[Publicidad]
Una alerta a las 4 de la madrugada enviada a uno de los proveedores de Antony Bohne salvó la mayor parte de sus frutas y verduras frescas. Para sus alimentos congelados, ya era demasiado tarde: la temperatura de sus congeladores ya se había disparado hasta casi 40 grados Celsius (104 grados Fahrenheit).
“Lamentablemente, no pudimos salvar esos productos”, comentó Bohne, director de Intermarché La Villette en París.
En Holanda, bandejas que normalmente rebosan de tomates frescos estaban vacías el miércoles en un supermercado Albert Heijn en las afueras de La Haya. En otras áreas de la tienda, el personal reponía afanosamente las estanterías, y la mayoría de los productos estaban disponibles en abundancia.
[Publicidad]
Pieter Zwaan, investigador sénior del prestigioso Instituto Clingendael, coescribió recientemente un informe sobre el abastecimiento de alimentos en Holanda, donde los supermercados dependen de entregas “justo a tiempo” varias veces al día para mantener las estanterías llenas.
“Sin TI y electricidad es imposible pedir y entregar productos a los supermercados” con tanta frecuencia, explicó.
Para mitigar los riesgos de una interrupción prolongada de la cadena de suministro, en el informe se recomienda que los hogares holandeses acumulen reservas que permitan mantener comida en la mesa durante ocho días; la recomendación actual del gobierno es contar con provisiones para tres días.
[Publicidad]
El ministro francés de Finanzas, Roland Lescure, dijo que alrededor de 700 de los 10 mil supermercados del país se vieron afectados. Señaló que no había riesgo para el abastecimiento de alimentos en Francia, pero reconoció que el ataque “toca el corazón de nuestra seguridad alimentaria” y lo calificó como una “llamada de atención para todos”.
Deruty sostuvo que las vulnerabilidades de software explotadas en el hackeo en Francia “son un accidente a punto de ocurrir” y que “la gente simplemente no había aplicado parches a sus equipos” con actualizaciones de seguridad.
Aunque la conciencia sobre los riesgos cibernéticos ha crecido considerablemente en los últimos años, aún no llega a todo el mundo.
[Publicidad]
“Todavía hay personas que se sorprenderán y dirán: ‘Dirijo una tienda franquiciada. ¿Por qué sería yo un objetivo de un ciberataque?’”, expresó Deruty.
La agencia francesa de ciberseguridad indicó el martes que estaba “al tanto de numerosas intrusiones” relacionadas con módulos de control remoto de sistemas de refrigeración fabricados por la empresa danesa Danfoss, así como por Copeland, con sede en Estados Unidos.
Danfoss afirmó que la mayoría de los sistemas afectados en Francia eran productos antiguos que ya no recibían actualizaciones de software o de seguridad, y que trabaja con los clientes afectados para limitar los daños.
En un informe publicado en agosto, la empresa de ciberseguridad Claroty, con sede en Estados Unidos, identificó vulnerabilidades en las plataformas Danfoss AK-SM 800A y Copeland XWeb Pro, que se utilizan para gestionar la infraestructura de refrigeración en supermercados, almacenes y otras instalaciones.
Por ejemplo, Claroty indicó que “numerosos controladores” que usan el sistema de Danfoss eran accesibles directamente desde el internet público, lo que los dejaba completamente expuestos a ciberataques. Pero señaló que Danfoss y Copeland ya habían corregido las vulnerabilidades.
Copeland dijo el martes que se había identificado una vulnerabilidad en “una generación de controladores descontinuada y al final de su vida útil”, y que ya trabaja con los clientes afectados.

Te puede interesar:
FBI investiga ciberataque de su web de empleo; hackers dicen tener «datos muy sensibles» de agentes
Ciberataques afectan supermercados en Francia, Bélgica y Países Bajos; alimentos se echan a perder
Reportan múltiples ciberataques en Japón; millones de datos de personas quedan expuestos
¡EL UNIVERSAL ya está en WhatsApp! Desde tu dispositivo móvil, entérate de las noticias más relevantes del día, artículos de opinión, entretenimiento, tendencias y más.
ss/mcc
Destacados
Caso de agresión sexual sacude a Cornell; profesorado impulsa voto de censura simbólico contra la administración

…

El órgano de representación del profesorado de la Universidad de Cornell decidió este miércoles seguir adelante con un voto de censura simbólico contra la dirección del centro por su gestión de la denuncia de agresión sexual de una antigua estudiante.
La acción se produce tras la crisis desatada en Cornell por la demanda de una antigua estudiante que acusó a siete estudiantes de violarla durante horas en una casa de una fraternidad del campus en 2024, y aseguró que la universidad no investigó adecuadamente lo ocurrido.
El órgano que representa a los profesores votó hoy a favor de avanzar con el voto de censura, que durará una semana a partir de mañana y, si prospera, se puede traducir en una reprobación contra la gestión del presidente de Cornell, Michael I. Kotlikoff, indicó The New York Times.
La moción no tiene poder de destitución y, en esencial, busca cuestionar el liderazgo de Cornell.
La resolución que votarán los profesores fue propuesta a principios de octubre por miembros del órgano y busca responsabilizar a la «administración central» de Cornell de «la persistente crisis de agresiones» en la institución, aunque no especifica políticas ni nombres, detalla el diario.
Algunos de los profesores dijeron haber sido contactados por antiguos alumnos que se declararon víctimas de agresión sexual en el campus en el pasado, tema que fue objeto de debate hoy en la sesión del pleno del órgano, en el que algunos profesores pidieron aplazar la votación.
[Publicidad]
La denunciante del caso sometido a escrutinio, que usa un seudónimo, dijo en una carta al claustro a mitad este mes que la primera respuesta de Kotlikoff fue «dudar sobre la veracidad» de su relato y preguntarle por qué «esperó tanto» para acudir a las autoridades.
El caso ha generado críticas tanto por la respuesta de la universidad como por la investigación inicial. La gobernadora de Nueva York, Kathy Hochul, criticó la actuación de la policía del campus de Cornell por no trasladar a los fiscales las declaraciones de la joven.
Hochul nombró el pasado 1 de octubre a la fiscal general del estado, Letitia James, como fiscal especial para dirigir una investigación criminal sobre el caso.
[Publicidad]

Te puede interesar
Fraternidades universitarias en EU, entre el secretismo y abuso; denuncia de violación, en peligro por impunidad
Universidad de Cornell veta fiestas de fraternidades tras presunta violación grupal; mejorará apoyo a «sobrevivientes» de agresión sexual
[Publicidad]
La Universidad de Cornell en un espejo global. ¿La complicidad pasiva merece un castigo?
desa
Destacados
Choque de trenes en España; audios revelan que maquinista recibió instrucción de reanudar la marcha normal del AVE previo al impacto
…

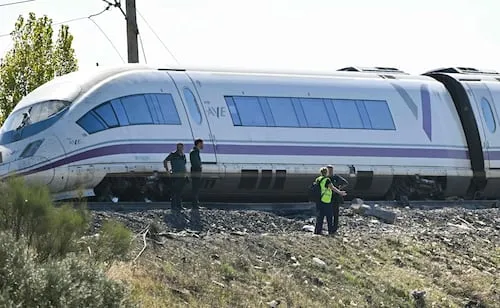
Un trabajador del centro de control de Adif en Atocha pidió al maquinista del AVE 20280 «reanudar la marcha, al amparo del BSL; Bloqueo de Señalización Lateral con marcha normal», minutos antes de embestir este miércoles al Iryo 6087 en Urda (Toledo), según los audios a los que ha tenido acceso EFE.
En esas grabaciones, el trabajador del centro de control le pide al maquinista del AVE, a las 8.36 horas, que desconecte y vuelva a conectar el sistema de seguridad LZB que minutos antes había caído. Tras ello, solicita al maquinista que retome la circulación «con marcha normal», todo ello mientras el maquinista repetía las órdenes que recibía para confirmar que ha tomado la información.
En otra grabación, de la que no se distingue la hora a la que se produce, la maquinista del Iryo 6076 transmite al operario del centro de control de Adif que, tras la caída del sistema LZB, no le «está permitiendo el tren reiniciar el sistema LZB» y que «por eso» se encontraba «todavía detenida en la señal de entrada» de Urda, en Toledo.
El trabajador del centro de control le responde: «Cuando pueda, vale, y si tiene problemas, nos llama», para, después de colgar, explicar a otros compañeros que ese tren 6076 «está teniendo problemas con el equipo», mientras debaten sobre la situación: «En Urda tenemos el problema», explica uno de ellos.
En otro audio, la maquinista llama a Atocha porque ha tenido «una pérdida de transmisión circulando en (el sistema) BSL» y detalla que está «detenida en la central de entrada de Urda», a lo que el trabajador del centro de control le pregunta: «¿detenida, verdad?». «Eso es», responde.
Posteriormente, cierran la señal y le comunican que no le autorizan el reglaje, además de pedirle a la maquinista que «desconecte y vuelva a conectar el sistema LZB», para, posteriormente, reanudar la «marcha al amparo del BSL, con marcha normal».
[Publicidad]
La colisión entre los trenes AVE de Renfe e Iryo ha provocado un accidente en Urda que, por el momento, deja al menos 68 muertos y numerosos heridos.

Te puede interesar
Sistema de seguridad LZB: ¿qué es y por qué su fallo está bajo la lupa tras el choque de trenes en España?
[Publicidad]
Orden errónea de reanudar la marcha de trenes pudo causar accidente en España; «si hubo negligencia, se sabrá», dice Pedro Sánchez
Suman 68 fallecidos por choque de trenes en España; Rey Felipe VI lamenta el «terrible accidente» ferroviario de Toledo
Únete a nuestro canal ¡EL UNIVERSAL ya está en Whatsapp!, desde tu dispositivo móvil entérate de las noticias más relevantes del día, artículos de opinión, entretenimiento, tendencias y más
[Publicidad]
dmm/aosr
Destacados
¿Cómo llegó Taddei al INE? De la tómbola de 2023 a los ‘superpoderes’ que recibió en 2024

…


La presidenta Claudia Sheinbaum rechazó que Morena impulsara a Guadalupe Taddei a la presidencia del Instituto Nacional Electoral (INE) y y señaló que su nombramiento como presidenta del Instituto Electoral de Sonora, en 2014, ocurrió cuando Lorenzo Córdova presidía el Consejo General del INE.
Durante su conferencia matutina de este miércoles, Sheinbaum sostuvo que la trayectoria de Taddei en las instituciones electorales comenzó antes de que Morena llegara al Gobierno Federal. También recordó que su elección para encabezar el INE en 2023 se realizó mediante una insaculación en la Cámara de Diputados.
“¿En el 2014, quién aprueba la entrada de Taddei como presidenta de la OPLE de Sonora? El Consejo General del INE. ¿Quién era presidente del Consejo General del INE en aquel momento? Lorenzo Córdova (…) ¿Quién vota para que ella quede? La mayoría de los consejeros… Ciro Murayama, todos los que conocemos. Porque ahora hay una campaña de que Taddei era de Morena.“, declaró la mandataria.
La tómbola de 2023: ¿cómo llegó Taddei a la presidencia del INE?
El 31 de marzo de 2023, Guadalupe Taddei fue elegida consejera presidenta del INE a través de un sorteo, después de que la Cámara de Diputados no alcanzara la mayoría calificada necesaria para designar a la persona titular del organismo por votación.
ampliaron las facultades de la presidencia del INE para designar a titulares de direcciones ejecutivas y unidades técnicas.
De acuerdo con Juan Ortiz, durante la discusión de las leyes secundarias de la reforma judicial, el senador morenista Pavel Jarero presentó una reserva para modificar los artículos 45 y 48 de la Ley General de Instituciones y Procedimientos Electorales.
El cambio permitió que la consejera presidenta realizara directamente esos nombramientos, sin necesitar la aprobación del Consejo General. Antes de la reforma, las designaciones requerían el respaldo de ocho de los once integrantes del órgano colegiado.
Ortiz denominó estas atribuciones como los “superpoderes” de Taddei y sostuvo que la reforma redujo los contrapesos internos del instituto. También señaló que seis consejeros impugnaron los cambios ante la Suprema Corte de Justicia de la Nación (SCJN), aunque las nuevas facultades permanecieron vigentes.
Sheinbaum pide auditar contratos y deslindar responsabilidades en el INE
Tras la salida de Taddei del INE, Sheinbaum pidió investigar las irregularidades en el INE y llevar a cabo una “auditoría profunda” para deslindar responsabilidades sobre los desvíos millonarios en materiales electorales durante las gestiones de Lorenzo Córdova y Guadalupe Taddei.
Sheinbaum también planteó revisar a las empresas proveedoras de materiales electorales, al señalar que, de acuerdo con información difundida públicamente, cuatro compañías concentran este mercado desde hace más de dos décadas.
“¿De dónde vienen estas empresas? Imagínense, el material electoral que se produce en época electoral es muchísimo. Entonces ahora resulta que hay un monopolio de cuatro empresas“, sostuvo la presidenta.

Le salió mal a Trump: Arancel al tomate mexicano encareció el producto en EU, asegura Ebrard

IMSS asegura estar en plazo para cumplir recomendación por muerte de paciente; CNDH pidió reparación a víctimas indirectas

Phillip Andrew, actor de «Power Rangers», es operado de emergencia por una grave lesión cerebral; reportan avances en su recuperación

Rafa Márquez visita a Pumas en Cantera; sigue observando jugadores para Selección Mexicana

PAN exige la destitución de funcionarios contratados por Taddei; entrega oficio a nueva presidenta del INE

Santiago Giménez vuelve al gol con el Porto; así marcó en la Copa de la Liga

Caso de agresión sexual sacude a Cornell; profesorado impulsa voto de censura simbólico contra la administración

Choque de trenes en España; audios revelan que maquinista recibió instrucción de reanudar la marcha normal del AVE previo al impacto

Policía de EU cierra oficialmente la investigación sobre la muerte de Hayden; confirman que fue un accidente

¿Cómo llegó Taddei al INE? De la tómbola de 2023 a los ‘superpoderes’ que recibió en 2024

Sheinbaum evita pronunciarse sobre entrega de Gerardo Mérida y Enrique Díaz en EU; realiza visita a Yucatán

Así se siente México

Vendiendo agüitas en el centro: ¿Quién es Gonzok, el youtuber que llenó el álbum del Mundial con un peso?

G7 analiza efectos de la guerra en Medio Oriente

Pago de pensiones de Pemex crece 50% desde 2018

These ’90s fashion trends are making a comeback in 2017
The final 6 ‘Game of Thrones’ episodes might feel like a full season

Víctor Hernández, experto en seguridad, acusa que Itam lo removió como profesor; señala atentado a su libertad de expresión
According to Dior Couture, this taboo fashion accessory is back