
Mundo
‘Un incidente técnico’: ¿Por qué el papa León XIV tuvo que evacuar el avión que lo trasladaría a Roma

…

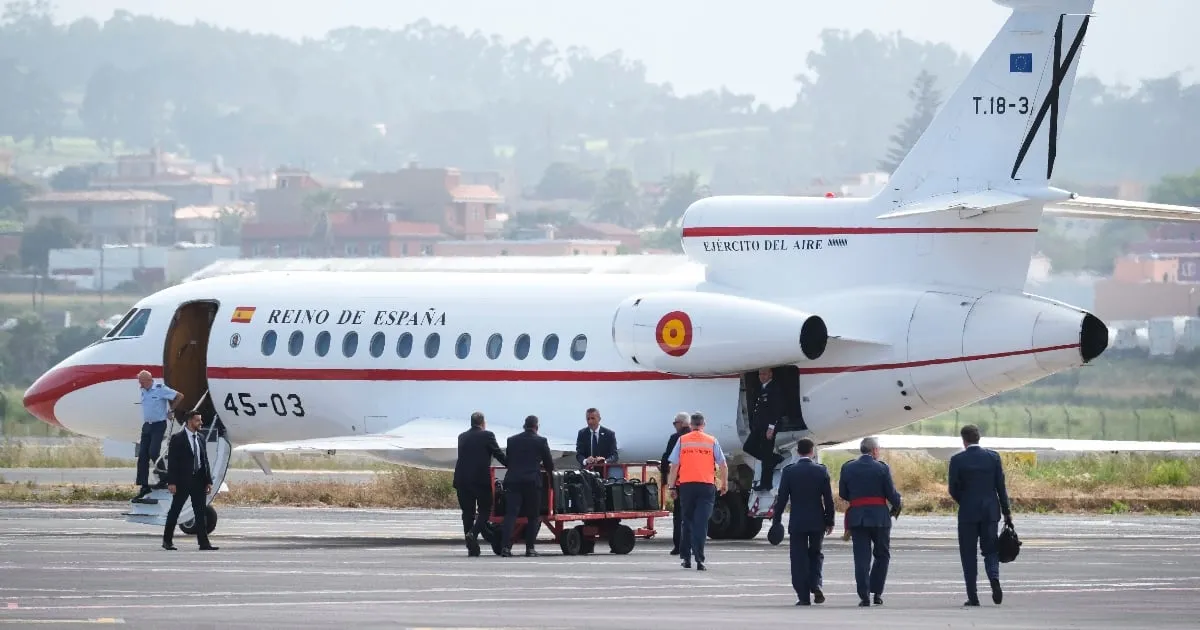
Una incidencia en el sistema técnico dejó parado momentáneamente en la pista al avión en el que el papa León XIV tenía que viajar de Canarias a Roma, por lo que el pontífice ha regresado a la terminal del aeropuerto de Tenerife Norte acompañado por el rey, que subió al aparato.
El avión tenía que despegar a las 15:20 horas, pero ya llevaba una hora de retraso acumulado por la duración de los últimos actos.
Ante esto, el comandante del Airbus 320 de Iberia informó a los pasajeros de que había una incidencia técnica que se iba a intentar solventar.
El comandante indicó a los pasajeros que el aparato está siendo remolcado para colocarlo contra el viento, es decir le están dando la vuelta a la aeronave “para intentar una nueva puesta en marcha del motor, ya que el fallo se ha podido producir por el viento en cola”.
El rey Felipe VI, que había abandonado la pista tras despedir al papa en la escalerilla, ha vuelto al conocer la incidencia y ha subido al avión, tras lo que ambos han bajado y han ido juntos hasta la terminal del aeropuerto conversando y con gesto relajado.
También se han bajado del avión algunos de los cardenales que acompañan al Papa en su viaje, como el secretario de Estado vaticano, Pietro Parolin, y el cardenal español Ángel Fernández Artime.
Mientras, los asistentes del vuelo están sirviendo agua a los periodistas y al resto del séquito del Vaticano que permanece en el aparato.
Papa León XIV regresará a Roma en el Falcon que le ofreció el rey de España
El papa León XIV regresará a Roma junto a sus colaboradores más cercanos en el Falcón que le ha ofrecido el rey de España, en vista de la avería que ha sufrido el avión de Iberia que lo iba a trasladar a Italia desde el aeropuerto de Tenerife Norte, han informado la Casa Real y el Gobierno.
Mundo
Sorprende a Trump el pasado de Sheinbaum como bailarina: ‘¿Cómo llegó a ser presidenta de México?’

…
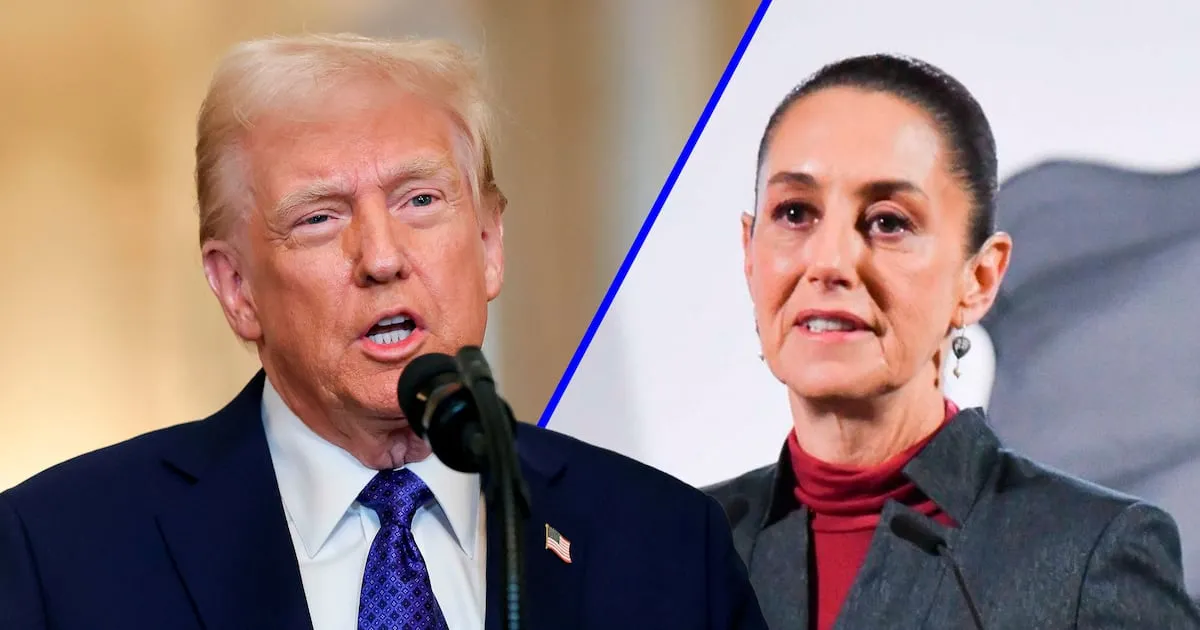

El presidente de Estados Unidos, Donald Trump, habló sobre la trayectoria de la presidenta de México, Claudia Sheinbaum, y recordó que antes de dedicarse a la política practicó ballet, una etapa que cuestionó al preguntar cómo llegó a ocupar la Presidencia de México.
“Ella fue bailarina de ballet. No sé cómo demonios pasó de ser bailarina de ballet a presidenta de México. ¿Cómo demonios ocurrió eso?”, expresó Trump al relatar una conversación telefónica que sostuvo con la mandataria mexicana.
Durante su intervención, el presidente estadounidense también elogió la voz de Sheinbaum, a quien describió como una mujer agradable y con una de las voces más hermosas que ha escuchado.
“Recibo una llamada de la presidenta de México. Es una mujer realmente buena y agradable; tiene una de las voces más hermosas. Le dije: ‘Tu voz es muy hermosa’. Y es cierto, tiene una voz hermosa”, relató.
Trump recordó que Sheinbaum se comunicó con él después de que anunciara el cambio de nombre del golfo de México a golfo de América, una denominación que su gobierno ha impulsado en Estados Unidos.
De acuerdo con la versión del mandatario estadounidense, la presidenta de México le pidió que aclarara si hablaba en serio o si se trataba de una broma.
“Me dijo: ‘No, no, presidente, no, por favor, por favor, por favor, dígame que está bromeando’”, contó Trump.
El presidente Trump aseguró que respondió que su decisión no era una broma: “No, no, señora, no estoy bromeando. De verdad que no estoy bromeando”.
El episodio se suma a las diferencias entre ambos gobiernos por la denominación geográfica del golfo, al que México continúa llamando golfo de México.
La decisión de Trump de utilizar el nombre de golfo de América se refiere al área que su gobierno estableció para ese uso en Estados Unidos, no a un cambio de denominación aceptado de manera general por ambos países.
Destacados
Milei designa organizaciones terroristas al Cártel de Sinaloa y La Nueva Familia Michoacana; incluye a grupos de Colombia y Ecuador

…

Buenos Aires. El gobierno del presidente argentino Javier Milei declaró organizaciones terroristas al Cártel de Sinaloa, de México, y a las colombianas Fuerzas Armadas Revolucionarias de Colombia-Ejército del Pueblo (FARC-EP) y Ejército de Liberación Nacional (ELN).
La resolución conjunta de los ministerios de Seguridad Nacional y de Relaciones Exteriores, Comercio Internacional y Culto, publicada este jueves en el Boletín Oficial, también incluye a otras dos organizaciones: la mexicana La Nueva Familia Michoacana y la ecuatoriana Los Tiguerones.
El gobierno también dispuso la incorporación de las cinco organizaciones al Registro Público de Personas y Entidades vinculadas a Actos de Terrorismo y su Financiamiento (RePET), con el objetivo de fortalecer la prevención y la detección temprana, así como facilitar el intercambio de información entre las autoridades argentinas y las de otros Estados.
Según la norma, basada en informes reservados de ambos ministerios, la naturaleza transnacional de estas organizaciones, su capacidad operativa, su expansión regional y la diversificación de sus actividades ilícitas generan riesgos para «la vida, los bienes y el patrimonio de los habitantes de la Nación».
La Oficina del Presidente publicó este miércoles un comunicado firmado por Milei en el que adelantó la medida.
En la comunicación oficial definió al Cártel de Sinaloa como una «organización criminal transnacional dedicada al narcotráfico, contrabando, secuestros extorsivos y otras actividades delictivas» y afirmó que varios países, entre ellos Estados Unidos, ya lo habían designado como organización terrorista.
[Publicidad]
Sobre La Nueva Familia Michoacana, el comunicado señaló que se especializa en «el tráfico internacional de drogas y la minería ilegal», mientras que describió a Los Tiguerones como un grupo dedicado al «narcotráfico y sicariato», y como una de las organizaciones «más violentas de la región».
Respecto de las FARC-EP y el ELN, la Presidencia las definió como «organizaciones guerrilleras insurgentes de extrema izquierda».
La medida fue coordinada por la Cancillería, los ministerios de Seguridad Nacional y de Justicia y la Secretaría de Inteligencia de Estado (SIDE), que en agosto ya había incorporado al registro a Los Chone Killers, otra organización criminal ecuatoriana.
[Publicidad]
Te puede interesar
Estados Unidos liga a un mexicano con Cártel del Golfo; acusa a José Flores Flores de descuartizar a víctimas
EU designa como organización terrorista a los «Chone Killers»; Marco Rubio acusa «apoyo a cárteles mexicanos»
[Publicidad]
EU designa al «Cártel de Juárez» y «Los Viagras» como organizaciones terroristas extranjeras; medida implica sanciones financieras
ss/mcc
Destacados
Alerta por falla de software en el mundo; el problema detectado con IA podría afectar a millones de sitios web

…

Londres.- Gobiernos y corporaciones trabajaron durante toda la noche para reparar una falla en un lenguaje de programación vital para el 70% de los sitios web del mundo.
Muchos sitios gubernamentales parecían funcionar con normalidad el jueves, pero continuaron las interrupciones o el servicio limitado mientras se realizaban las labores de seguridad.
La división cibernética del FBI advirtió que las vulnerabilidades podrían permitir que actores maliciosos ejecuten código de forma remota en el lenguaje de programación PHP, que impulsa sitios web y aplicaciones web. Eso elevó el riesgo de que datos sensibles y redes se vieran comprometidos, señaló la agencia, que recomendó a los operadores desconectar los sitios web si no pueden actualizarlos de inmediato.
En Gran Bretaña, algunos servicios gubernamentales podrían quedar temporalmente fuera mientras se realizan trabajos para abordar posibles problemas de ciberseguridad, informó la oficina del primer ministro.
“Ya se ha trabajado en todo el gobierno para identificar y corregir posibles exposiciones de nuestros sistemas, y nuestros expertos siguen trabajando estrechamente tanto con OpenAI como con socios internacionales en este asunto”, declaró una portavoz.
“Ningún servicio público se está viendo afectado por el ejercicio, pero algunos servicios podrían quedar temporalmente fuera de línea mientras se realizan los trabajos de seguridad”, agregó.
[Publicidad]
Las dos fallas identificadas por inteligencia artificial (IA) podrían permitir que actores malintencionados obtengan acceso a sitios que, en teoría, podría permitirles controlar un servidor web de forma remota sin necesidad de una contraseña, explicó James Sullivan, director de Cibernética del Royal United Services Institute en Londres.
Eso podría permitir que un hacker robe datos, altere datos o use el sistema como plataforma desde la cual lanzar otros ataques, indicó.
Desconectar los sitios web mientras se corrige el problema es una “buena práctica” y una gestión adecuada del riesgo cibernético, pero resulta “asombroso” que algunos de los fallos tengan más de una década, afirmó Sullivan.
[Publicidad]
Agentes de inteligencia artificial ayudaron a descubrir las vulnerabilidades. En un blog, OpenAI indicó que había encabezado una coalición de investigadores, proveedores de seguridad y otros para abordar vulnerabilidades en PHP durante los últimos dos meses.
OpenAI calificó los fallos como “uno de los problemas de seguridad más impactantes de los que se tenga memoria reciente”. Señaló que la IA parecía haber encontrado las vulnerabilidades antes que cualquier atacante.
“Hay buenas y malas noticias en esto”, comentó Sullivan explicando que, por un lado, la IA puede ayudar a los atacantes a identificar nuevas vulnerabilidades pero, por otro, también puede ayudar a descubrirlas y corregirlas.
[Publicidad]
La razón, dijo, por la que algunos sitios web podrían seguir caídos es que hay múltiples parches disponibles para distintos tipos de software; algunas organizaciones quizá aún estén esperando recibirlos y deben probarlos confirmar que funcionan.
El sitio web del gobierno de Finlandia indicó que la interrupción se había resuelto, pero que “aún falta parte del contenido y actualmente se está restaurando”.
En Japón, el sitio web de la prefectura de Osaka informó que su servicio de traducciones automáticas estaba “no disponible debido a una falla del sistema”.
[Publicidad]
La primera ministra japonesa compartió una advertencia del gobierno en una publicación en redes sociales, en la que aconsejó a los administradores de sitios web comprobar si usan PHP e instalar de inmediato un parche que se publicó a última hora del miércoles.
“Si resulta difícil aplicar el parche de corrección con prontitud, suspender temporalmente los sitios web y medidas similares pueden considerarse una forma eficaz de reducir el riesgo”, declaró la primera ministra Sanae Takaichi.
El secretario jefe del gabinete, Minoru Kihara, anunció que el gobierno no había recibido informes de daños por ciberataques relacionados con la vulnerabilidad de PHP. Partes de algunos sitios web gubernamentales se desconectaron temporalmente, indicó, para minimizar riesgos «solo por precaución”.
[Publicidad]
Una de las vulnerabilidades corrompe la memoria de un sistema, lo que significa que ya no puede recordar ciertos fragmentos de datos, lo que permite que un posible hacker explote el sistema con su propio código. El otro fallo implica que los datos de los usuarios se almacenan en el sistema en lugar de eliminarse, lo que permite que un actor malicioso potencialmente acceda a ellos, incluso descargándolos o borrándolos, explicó Sullivan.
La Fundación PHP, que incluye a desarrolladores que trabajan en asegurar el lenguaje de programación, informó a última hora del miércoles que había publicado correcciones para las vulnerabilidades, junto con instrucciones sobre cómo actualizar los sistemas.
La agencia de ciberseguridad de la Unión Europea, ENISA, aconsejó a las “organizaciones tomar medidas inmediatas” para abordar las vulnerabilidades.
[Publicidad]
“No deberíamos convertir esto en un escenario apocalíptico en el que estamos todos condenados”, afirmó Sullivan.
Hay muchos pasos que personas y empresas pueden tomar para protegerse frente a la mayoría de las amenazas, dijo, entre ellos identificar sistemas que podrían verse comprometidos, instalar actualizaciones de software y parches tan pronto como se publiquen y usar autenticación de dos factores.
Te puede interesar
mcc

Perry Ellis presenta Bold Horizon; una fragancia masculina inspirada en el atardecer

Mariana Seoane defiende a Aleks Syntek tras revelar su problema psiquiátrico: “No se nos olvide que somos seres humanos”

«La sociedad de la nieve» vuelve a los Andes; Enzo Vogrincic y el elenco regresan al lugar de la tragedia en nueva serie de Netflix

Sorprende a Trump el pasado de Sheinbaum como bailarina: ‘¿Cómo llegó a ser presidenta de México?’

Milei designa organizaciones terroristas al Cártel de Sinaloa y La Nueva Familia Michoacana; incluye a grupos de Colombia y Ecuador

Canciller Velasco reconoce contribución de ONU para atender desapariciones; México seguirá impulsando una visión humanista: SRE

Chile vs México: Horario y canales para ver el Mundial Femenil Sub-17; HOY, jueves 22 de octubre

Alerta por falla de software en el mundo; el problema detectado con IA podría afectar a millones de sitios web

Conferencia ‘mañanera’ de Claudia Sheinbaum hoy 22 de octubre: Síguela aquí en vivo

Inflación llega a 3.62% en primera quincena de octubre; suben precios de la electricidad y tomate verde

Sheinbaum evita pronunciarse sobre entrega de Gerardo Mérida y Enrique Díaz en EU; realiza visita a Yucatán

Así se siente México

Vendiendo agüitas en el centro: ¿Quién es Gonzok, el youtuber que llenó el álbum del Mundial con un peso?

G7 analiza efectos de la guerra en Medio Oriente

Pago de pensiones de Pemex crece 50% desde 2018

These ’90s fashion trends are making a comeback in 2017
The final 6 ‘Game of Thrones’ episodes might feel like a full season

Víctor Hernández, experto en seguridad, acusa que Itam lo removió como profesor; señala atentado a su libertad de expresión
According to Dior Couture, this taboo fashion accessory is back