
Mundo
Pentágono pide al Congreso oficializar el cambio de nombre a Departamento de Guerra; costará 52 mdd

…

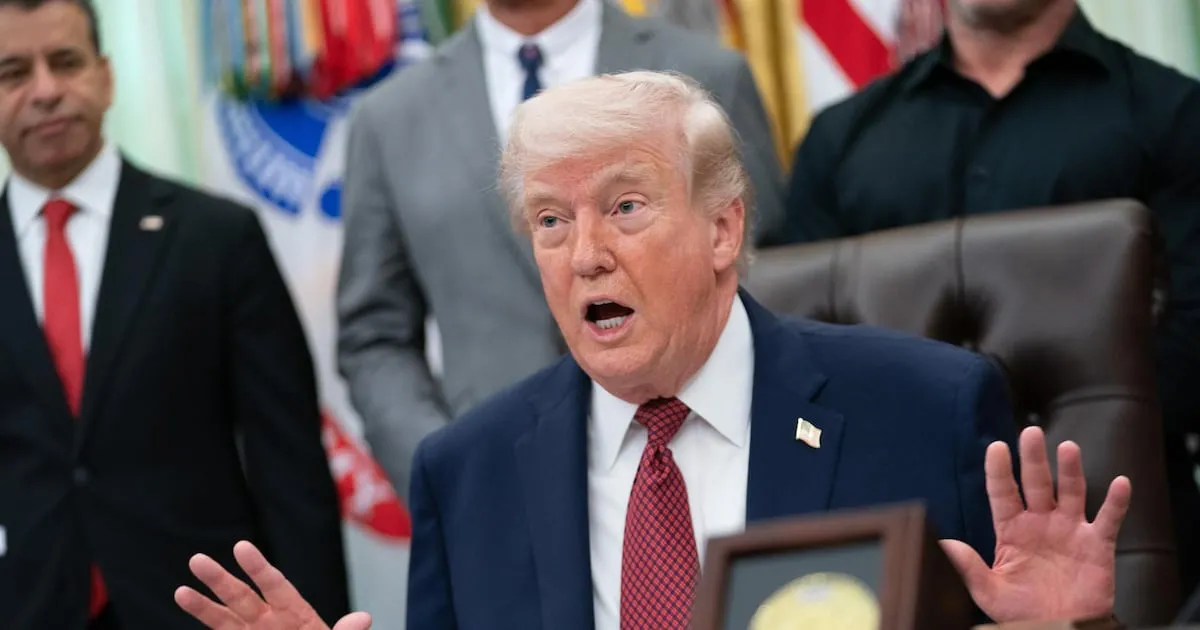
El Pentágono solicitó al Congreso de Estados Unidos codificar el cambio de nombre del Departamento de Defensa al “Departamento de Guerra” y reconoció que esta nueva identidad costará unos 52 millones de dólares.
En una propuesta legislativa que la agencia presentó al legislativo, indicó que este costo es un estimado y que los “gastos finales” se conocerán una vez termine el proceso de cambio de nombre.
En un desglose de gastos, el documento detalló que unos 3,5 millones de dólares irán destinados para los departamentos militares; 3 millones para la Oficina del Secretario de Guerra y los Servicios de la Sede de Washington y 44,6 millones para las agencias de defensa y las actividades de campo del Departamento de Guerra.
En el documento, el departamento justificó la propuesta oficial del cambio de nombre como un “recordatorio fundamental de la importancia y el respeto de nuestra misión central: combatir y ganar guerras”.
El presidente de EU, Donald Trump, firmó en septiembre una orden ejecutiva para cambiar el nombre del Departamento de Defensa a Departamento de Guerra, como se conocía a esta cartera entre 1789 y 1947.
Pese a no tener aún la aprobación del legislativo, el Gobierno ya usa este nuevo nombre cotidianamente, incluyendo también en redes sociales y en su página web.
Imputan al presunto autor de balacera en la Casa Blanca
Un hombre de California fue acusado de intentar matar al presidente de Estados Unidos, Donald Trump, durante un ataque ocurrido el fin de semana en una cena de gala en Washington.
Cole Tomas Allen, de 31 años, hizo su primera comparecencia ante un tribunal federal el lunes, para que se le leyeran las acusaciones en una audiencia que duró menos de media hora y estuvo presidida por el juez Matthew J. Sharbaugh, que ordenó al acusado comparecer nuevamente el próximo 30 de abril para analizar si es liberado bajo fianza o permanece detenido durante los procedimientos.
Fue detenido en el exterior del salón de baile del Washington Hilton, donde se celebraba la cena anual de la Asociación de Corresponsales de la Casa Blanca el sábado por la noche.
Allen intentaba irrumpir en el evento para atacar a altos funcionarios de Estados Unidos, incluido el presidente Donald Trump, quien asistía a la cena. Trump y el vicepresidente JD Vance fueron evacuados.


Destacados
Alerta por falla de software en el mundo; el problema detectado con IA podría afectar a millones de sitios web

…

Londres.- Gobiernos y corporaciones trabajaron durante toda la noche para reparar una falla en un lenguaje de programación vital para el 70% de los sitios web del mundo.
Muchos sitios gubernamentales parecían funcionar con normalidad el jueves, pero continuaron las interrupciones o el servicio limitado mientras se realizaban las labores de seguridad.
La división cibernética del FBI advirtió que las vulnerabilidades podrían permitir que actores maliciosos ejecuten código de forma remota en el lenguaje de programación PHP, que impulsa sitios web y aplicaciones web. Eso elevó el riesgo de que datos sensibles y redes se vieran comprometidos, señaló la agencia, que recomendó a los operadores desconectar los sitios web si no pueden actualizarlos de inmediato.
En Gran Bretaña, algunos servicios gubernamentales podrían quedar temporalmente fuera mientras se realizan trabajos para abordar posibles problemas de ciberseguridad, informó la oficina del primer ministro.
“Ya se ha trabajado en todo el gobierno para identificar y corregir posibles exposiciones de nuestros sistemas, y nuestros expertos siguen trabajando estrechamente tanto con OpenAI como con socios internacionales en este asunto”, declaró una portavoz.
“Ningún servicio público se está viendo afectado por el ejercicio, pero algunos servicios podrían quedar temporalmente fuera de línea mientras se realizan los trabajos de seguridad”, agregó.
[Publicidad]
Las dos fallas identificadas por inteligencia artificial (IA) podrían permitir que actores malintencionados obtengan acceso a sitios que, en teoría, podría permitirles controlar un servidor web de forma remota sin necesidad de una contraseña, explicó James Sullivan, director de Cibernética del Royal United Services Institute en Londres.
Eso podría permitir que un hacker robe datos, altere datos o use el sistema como plataforma desde la cual lanzar otros ataques, indicó.
Desconectar los sitios web mientras se corrige el problema es una “buena práctica” y una gestión adecuada del riesgo cibernético, pero resulta “asombroso” que algunos de los fallos tengan más de una década, afirmó Sullivan.
[Publicidad]
Agentes de inteligencia artificial ayudaron a descubrir las vulnerabilidades. En un blog, OpenAI indicó que había encabezado una coalición de investigadores, proveedores de seguridad y otros para abordar vulnerabilidades en PHP durante los últimos dos meses.
OpenAI calificó los fallos como “uno de los problemas de seguridad más impactantes de los que se tenga memoria reciente”. Señaló que la IA parecía haber encontrado las vulnerabilidades antes que cualquier atacante.
“Hay buenas y malas noticias en esto”, comentó Sullivan explicando que, por un lado, la IA puede ayudar a los atacantes a identificar nuevas vulnerabilidades pero, por otro, también puede ayudar a descubrirlas y corregirlas.
[Publicidad]
La razón, dijo, por la que algunos sitios web podrían seguir caídos es que hay múltiples parches disponibles para distintos tipos de software; algunas organizaciones quizá aún estén esperando recibirlos y deben probarlos confirmar que funcionan.
El sitio web del gobierno de Finlandia indicó que la interrupción se había resuelto, pero que “aún falta parte del contenido y actualmente se está restaurando”.
En Japón, el sitio web de la prefectura de Osaka informó que su servicio de traducciones automáticas estaba “no disponible debido a una falla del sistema”.
[Publicidad]
La primera ministra japonesa compartió una advertencia del gobierno en una publicación en redes sociales, en la que aconsejó a los administradores de sitios web comprobar si usan PHP e instalar de inmediato un parche que se publicó a última hora del miércoles.
“Si resulta difícil aplicar el parche de corrección con prontitud, suspender temporalmente los sitios web y medidas similares pueden considerarse una forma eficaz de reducir el riesgo”, declaró la primera ministra Sanae Takaichi.
El secretario jefe del gabinete, Minoru Kihara, anunció que el gobierno no había recibido informes de daños por ciberataques relacionados con la vulnerabilidad de PHP. Partes de algunos sitios web gubernamentales se desconectaron temporalmente, indicó, para minimizar riesgos «solo por precaución”.
[Publicidad]
Una de las vulnerabilidades corrompe la memoria de un sistema, lo que significa que ya no puede recordar ciertos fragmentos de datos, lo que permite que un posible hacker explote el sistema con su propio código. El otro fallo implica que los datos de los usuarios se almacenan en el sistema en lugar de eliminarse, lo que permite que un actor malicioso potencialmente acceda a ellos, incluso descargándolos o borrándolos, explicó Sullivan.
La Fundación PHP, que incluye a desarrolladores que trabajan en asegurar el lenguaje de programación, informó a última hora del miércoles que había publicado correcciones para las vulnerabilidades, junto con instrucciones sobre cómo actualizar los sistemas.
La agencia de ciberseguridad de la Unión Europea, ENISA, aconsejó a las “organizaciones tomar medidas inmediatas” para abordar las vulnerabilidades.
[Publicidad]
“No deberíamos convertir esto en un escenario apocalíptico en el que estamos todos condenados”, afirmó Sullivan.
Hay muchos pasos que personas y empresas pueden tomar para protegerse frente a la mayoría de las amenazas, dijo, entre ellos identificar sistemas que podrían verse comprometidos, instalar actualizaciones de software y parches tan pronto como se publiquen y usar autenticación de dos factores.
Te puede interesar
mcc
Mundo
Francia registra el primer caso humano del virus ganadero Shamonda: ¿Qué sabemos del paciente fallecido?

…

Un hombre que sufría un cuadro de inmunodepresión severa y murió a comienzos de este mes en Lyon, Francia, estaba contaminado por el virus shamonda, conocido por afectar el ganado, pero que hasta ahora se consideraba que no era transmisible a las personas, anunció este jueves el Gobierno francés.
En un comunicado conjunto, los Ministerios de Sanidad y de Agricultura destacaron que, con los conocimientos disponibles sobre el virus, “no se ha identificado por ahora ningún riesgo sanitario para la población general”.
El hombre fallecido, del que no se comunicó la edad ni la identidad, estaba internado en los Hospicios Civiles de Lyon por una patología grave, y en su comunicado las autoridades francesas señalaron que se están llevando a cabo investigaciones clínicas, biológicas y epidemiológicas que reúnen a expertos en sanidad humana, animal y medioambiental.
Los expertos que se ocupan del caso creen que las complicaciones cerebrales que se le manifestaron están “muy probablemente vinculadas con la infección por el virus shamonda”.
El shamonda es un virus que se identificó por primera vez en Nigeria a mediados de los años 1960, que transmite un mosquito de tipo culicoides principalmente al ganado bovino y que este pasado verano se detectó por primera vez en varios puntos de Europa, entre otros en Francia.
La contaminación de este paciente constituye la primera detección documentada de este virus en una persona.
La hipótesis de las autoridades francesas es que se produjo una contaminación por un mosquito en el este de Francia, una zona en la que se había constatado la circulación de shamonda en primavera y verano. En cualquier caso, consideran que este es “un caso excepcional” en un paciente con un cuadro gran debilidad del sistema inmunitario.
Francia lo ha notificado a las instancias sanitarias internacionales, en concreto a la Organización Mundial de la Salud (OMS) y al Centro Europeo para la Prevención y el Control de las Enfermedades (ECDC).
Destacados
África enfrenta un brote de ébola «más complejo» tras llegada del virus a Nigeria: OMS; el país confirma su primer caso importado
…
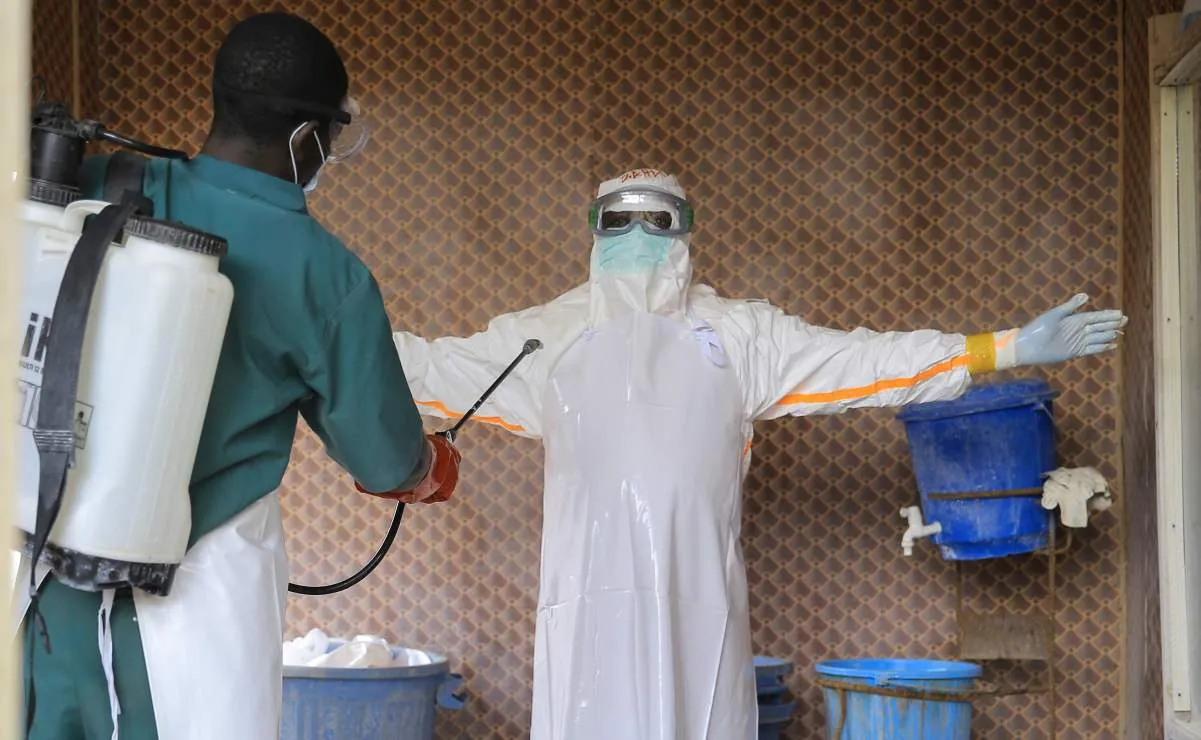
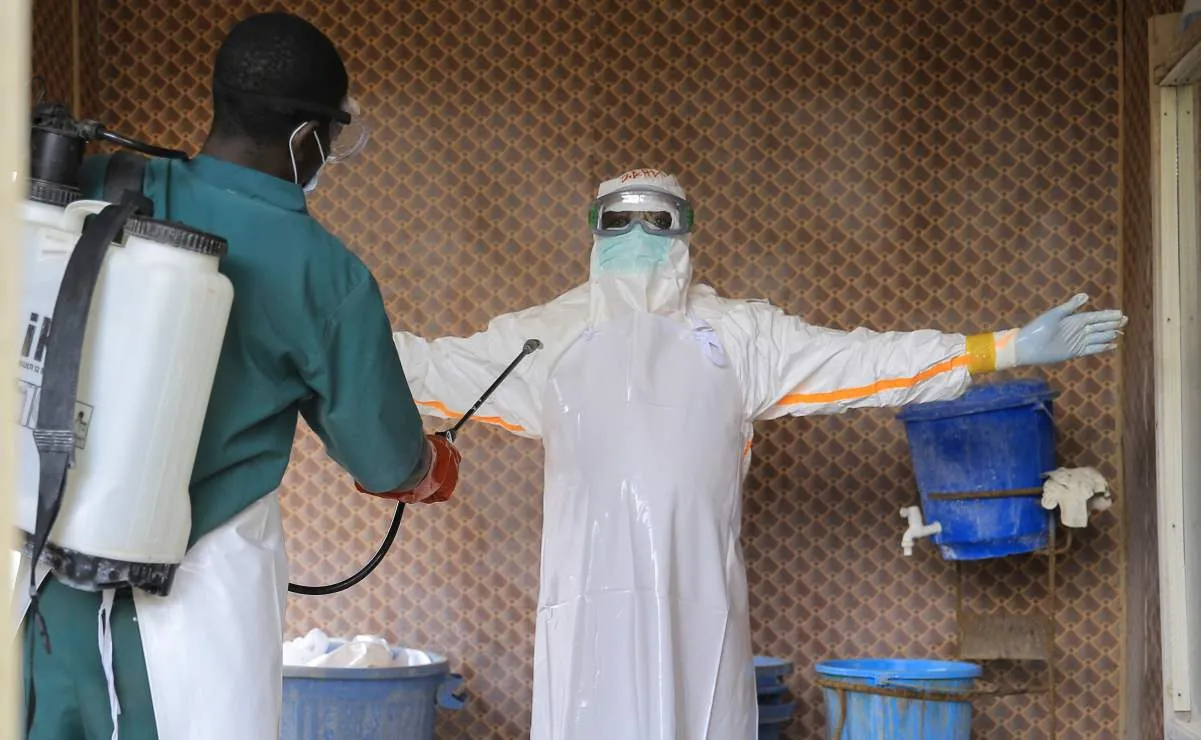
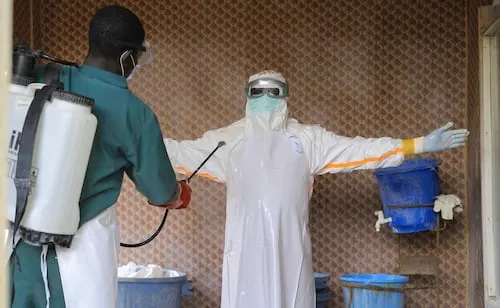
El jefe de la Organización Mundial de la Salud (OMS) para África advirtió el jueves que el continente enfrenta ahora un brote de ébola «más complejo», después de que el virus se propagara desde África oriental hasta Nigeria.
«Nos enfrentamos a un panorama de brote más complejo. Nigeria ha confirmado un caso importado de enfermedad por el virus del ébola«, declaró Mohamed Janabi, director regional de la OMS para África, durante una conferencia de prensa en línea.
Nigeria anunció el martes el primer caso del virus en África occidental, importado de la cepa Bundibugyo, responsable de un importante brote en la República Democrática del Congo (RDC), en una mujer del cuerpo diplomático con antecedentes recientes de viaje a Uganda.
El país más poblado del continente se convirtió así en el cuarto país de África afectado por el brote, que esta semana pasó a abarcar distintas regiones del continente, después de que Kenia, en el este, informara de nueve casos desde el 6 de octubre.
La noticia reavivó el recuerdo del gran brote de 2014 que afectó a varios países de la región y causó más de 11 mil muertes en África occidental entre finales de 2013 y 2016.
La experiencia de Nigeria en contener con éxito un brote de ébola en 2014 ha reforzado la confianza en la capacidad del país para responder eficazmente a nuevas amenazas para la salud pública.
[Publicidad]
La epidemia de ébola en la RDC se ha convertido en la más letal de la historia del país, con 4 mil 381 fallecidos entre más de 9 mil casos confirmados desde mediados de mayo, según las autoridades sanitarias.
Te puede interesar
Kenia confirma su primer caso de ébola importado del Congo; la OMS apoya para frenar expansión de la enfermedadBrote de ébola en el Congo ha matado a más de 4 mil personas; es el segundo más mortífero de la historia a nivel globalOMS anuncia nuevos ensayos de vacunas para ébola Bundibugyo en el Congo; iniciaría antes de que termine octubre
[Publicidad]
mcc

Canciller Velasco reconoce contribución de ONU para atender desapariciones; México seguirá impulsando una visión humanista: SRE

Chile vs México: Horario y canales para ver el Mundial Femenil Sub-17; HOY, jueves 22 de octubre

Alerta por falla de software en el mundo; el problema detectado con IA podría afectar a millones de sitios web

Conferencia ‘mañanera’ de Claudia Sheinbaum hoy 22 de octubre: Síguela aquí en vivo

Inflación llega a 3.62% en primera quincena de octubre; suben precios de la electricidad y tomate verde

Francia registra el primer caso humano del virus ganadero Shamonda: ¿Qué sabemos del paciente fallecido?

Tormenta tropical ‘Vance’ avanza en el Pacífico: ¿Afectará a costas de México? Esta es su trayectoria

La mañanera de Sheinbaum, 22 de octubre, minuto a minuto

África enfrenta un brote de ébola «más complejo» tras llegada del virus a Nigeria: OMS; el país confirma su primer caso importado

Vinculan a proceso al «Comandante Cromo», líder de célula afín al CJNG; permanecerá en el Altiplano

Sheinbaum evita pronunciarse sobre entrega de Gerardo Mérida y Enrique Díaz en EU; realiza visita a Yucatán

Así se siente México

Vendiendo agüitas en el centro: ¿Quién es Gonzok, el youtuber que llenó el álbum del Mundial con un peso?

G7 analiza efectos de la guerra en Medio Oriente

Pago de pensiones de Pemex crece 50% desde 2018

These ’90s fashion trends are making a comeback in 2017
The final 6 ‘Game of Thrones’ episodes might feel like a full season

Víctor Hernández, experto en seguridad, acusa que Itam lo removió como profesor; señala atentado a su libertad de expresión
According to Dior Couture, this taboo fashion accessory is back